Van reactieve naar proactieve cybersecurity
De meeste cyberaanvallen komen niet uit het niets. Gestolen wachtwoorden worden vaak al verhandeld op het internet lang voordat ze worden misbruikt. Ook phishing-, malware- en ransomwarecampagnes treffen vaak meerdere organisaties met dezelfde tools en infrastructuur. De waarschuwingssignalen zijn er dus vaak al voordat een aanval begint.
Die signalen vroegtijdig herkennen is essentieel om aanvallers een stap voor te blijven. Hoe sneller een dreiging wordt opgemerkt, hoe kleiner de kans dat ze uitgroeit tot een echt security-incident.
Waarom wachten op een security-alert niet langer volstaat
Traditionele cybersecurity werkt voornamelijk reactief. Er gebeurt iets verdachts, waarna een alert wordt gegenereerd. Dat blijft belangrijk, maar tegen de tijd dat een alert afgaat, kan een aanvaller al toegang hebben gekregen tot je omgeving.
Proactieve cybersecurity draait die aanpak om. Door waarschuwingssignalen vroegtijdig te herkennen, weet je waar je op moet letten en waar je beveiliging versterkt moet worden.
Threat intelligence in de praktijk
Threat intelligence is kennis over hoe aanvallers te werk gaan: op wie ze zich richten, welke tools en technieken ze gebruiken en welke sporen ze achterlaten.
Vergelijk het met een weersvoorspelling. Je kunt een storm niet tegenhouden, maar als je weet dat die eraan komt, kun je je wel voorbereiden.
Die informatie bestaat in verschillende vormen. Soms gaat het om heel concrete gegevens, zoals de domeinnamen die gebruikt worden in phishingcampagnes of de IP-adressen van servers waarmee malware wordt aangestuurd.
Andere informatie gaat over het gedrag van aanvallers. Denk bijvoorbeeld aan wat ze doen nadat ze toegang hebben gekregen tot een laptop, zoals beveiligingssoftware uitschakelen of proberen andere systemen binnen het netwerk te bereiken.
Maar informatie verzamelen is op zich niet het doel. Meer data betekent niet automatisch betere beveiliging. Niemand kan alle kwaadaardige websites en IP-adressen opvolgen. En zelfs als dat mogelijk zou zijn, heeft een eindeloze lijst weinig waarde zonder de juiste context.
Informatie wordt pas waardevolle threat intelligence wanneer ze helpt om beslissingen te nemen.
Daarvoor moet ze aan drie voorwaarden voldoen:
- Relevant: de informatie gaat over dreigingen die jouw organisatie daadwerkelijk kunnen treffen, zoals een phishingcampagne gericht op Belgische bedrijven binnen jouw sector.
- Tijdig: de informatie bereikt je wanneer er nog tijd is om actie te ondernemen, niet pas weken nadat de campagne voorbij is.
- Actiegericht: de informatie leidt tot een concrete maatregel, zoals een kwaadaardige website blokkeren, controleren of medewerkers die bezocht hebben of een gelekt wachtwoord resetten.
Hoe we dit aanpakken binnen Resilient PROTECT
1. Threat intelligence feeds
Het Centre for Cybersecurity Belgium (CCB) beheert een platform voor het delen van dreigingsinformatie. Via dit platform wordt dagelijks informatie gedeeld met Belgische organisaties, onder andere over actieve phishing- en malwarecampagnes die Belgische organisaties viseren en over infrastructuur die bekendstaat als kwaadaardig, zoals domeinnamen en IP-adressen.
We combineren deze informatie met threat intelligence feeds uit de bredere cybersecuritycommunity.
Aan de hand van deze indicatoren, zoals kwaadaardige domeinen en IP-adressen, controleren we of de omgevingen van onze klanten ermee in contact zijn gekomen. Waar nodig blokkeren we deze indicatoren voordat ze schade kunnen veroorzaken.
2. Dark web monitoring
Het dark web is een afgeschermd deel van het internet waar cybercriminelen onder andere gestolen gegevens verhandelen.
We werken samen met een gespecialiseerde partner voor dark web monitoring. Die scant voortdurend marktplaatsen, forums en websites waarop gestolen gegevens worden gepubliceerd. Daarbij wordt gezocht naar informatie die gelinkt is aan onze klanten, zoals e-mailadressen en wachtwoorden van medewerkers, maar ook naar wat cybercriminelen over de organisatie bespreken.
Een gelekt wachtwoord vormt vaak de eerste stap in een cyberaanval. Wanneer het platform een mogelijk gelekt wachtwoord detecteert, komt ons Security Operations Center (SOC) in actie voordat het misbruikt kan worden.
Zodra het lek bevestigd is, wordt het wachtwoord gereset, worden actieve sessies ingetrokken en wordt het betrokken toestel gecontroleerd.
3. Analytic rules
Dreigingsindicatoren veranderen voortdurend. Een aanvaller kan bijvoorbeeld binnen enkele minuten een nieuwe domeinnaam registreren.
Daarom ontwikkelen en onderhouden we ook analytic rules: detectieregels die zich richten op het gedrag van aanvallers in plaats van uitsluitend op de infrastructuur die ze gebruiken.
Denk aan technieken waarbij aanvallers zich voordoen als legitieme processen of gebruikers, het misbruiken van administratieve tools, pogingen om beveiligingsmaatregelen uit te schakelen of het aanmaken van verdachte regels in mailboxen.
Elke detectieregel is gebaseerd op bekende aanvalstechnieken uit het MITRE ATT&CK®-framework. Zo kunnen we ook verdachte activiteiten herkennen wanneer aanvallers nieuwe domeinnamen, IP-adressen of andere infrastructuur gebruiken.
4. Threat hunting
Geen enkele verzameling detectieregels kan alle dreigingen herkennen. Bovendien blijven cybercriminelen voortdurend nieuwe technieken ontwikkelen.
Daarom gaan onze securityanalisten regelmatig actief op zoek naar tekenen van aanvallers die mogelijk aan bestaande detecties zijn ontsnapt.
Wanneer een nieuwe aanvalstechniek of campagne opduikt, onderzoeken we of er binnen de omgevingen van onze klanten al sporen van terug te vinden zijn.
Levert zo’n onderzoek nieuwe inzichten op die we structureel kunnen detecteren? Dan vertalen we die naar nieuwe analytic rules.
Op die manier blijven we onze detectiecapaciteiten continu verbeteren.
Wat betekent dit voor jouw organisatie?
- Snellere detectie van aanvalscampagnes die al andere Belgische organisaties treffen.
- Gelekte inloggegevens sneller onschadelijk maken, voordat aanvallers de kans krijgen ze te misbruiken.
- Meer inzicht in externe dreigingen en informatie die over jouw organisatie circuleert, niet alleen in wat er binnen je eigen omgeving gebeurt.
- Proactieve threat hunting om nieuwe aanvalstechnieken en campagnes op te sporen, ook wanneer ze niet door bestaande alerts worden gedetecteerd.
Van reageren naar cyber resilience
Een security-alert vertelt je dat er mogelijk een aanval aan de gang is. Threat intelligence helpt je begrijpen hoe aanvallers werken, welke tools en technieken ze gebruiken en naar welke signalen je moet zoeken, vaak nog voordat ze jouw organisatie bereiken.
Elke aanvalscampagne laat sporen achter. Wanneer die indicatoren binnen de cybersecuritycommunity worden gedeeld, kan een aanval op één organisatie dienen als vroegtijdige waarschuwing voor andere organisaties.
Binnen Resilient PROTECT zetten we die kennis om in concrete acties: bekende dreigingen blokkeren, controleren of systemen ermee in contact zijn gekomen en nieuwe detectieregels ontwikkelen wanneer aanvalstechnieken veranderen.
Het resultaat is cybersecurity die niet alleen helpt om te herstellen van aanvallen, maar er ook van leert en toekomstige dreigingen sneller herkent. Dat is waar cyber resilience om draait.
Benieuwd welke informatie er vandaag al over jouw organisatie circuleert? Neem contact met ons op.
Passkeys, eenvoudig uitgelegd
Normaal gezien log je in met een wachtwoord: een geheim dat je moet onthouden en dat iemand anders kan stelen. Daarna volgt een tweede factor (MFA), die bijvoorbeeld via sms of een spraakoproep kan verlopen. Uiteraard bestaan er daarnaast nog andere MFA-methodes.
Een passkey vervangt dit door een sleutel die specifiek voor jou én voor één account wordt aangemaakt.
Wanneer je ergens een passkey registreert, creëert die website als het ware een slot en krijgt jouw telefoon de enige sleutel die daarop past.
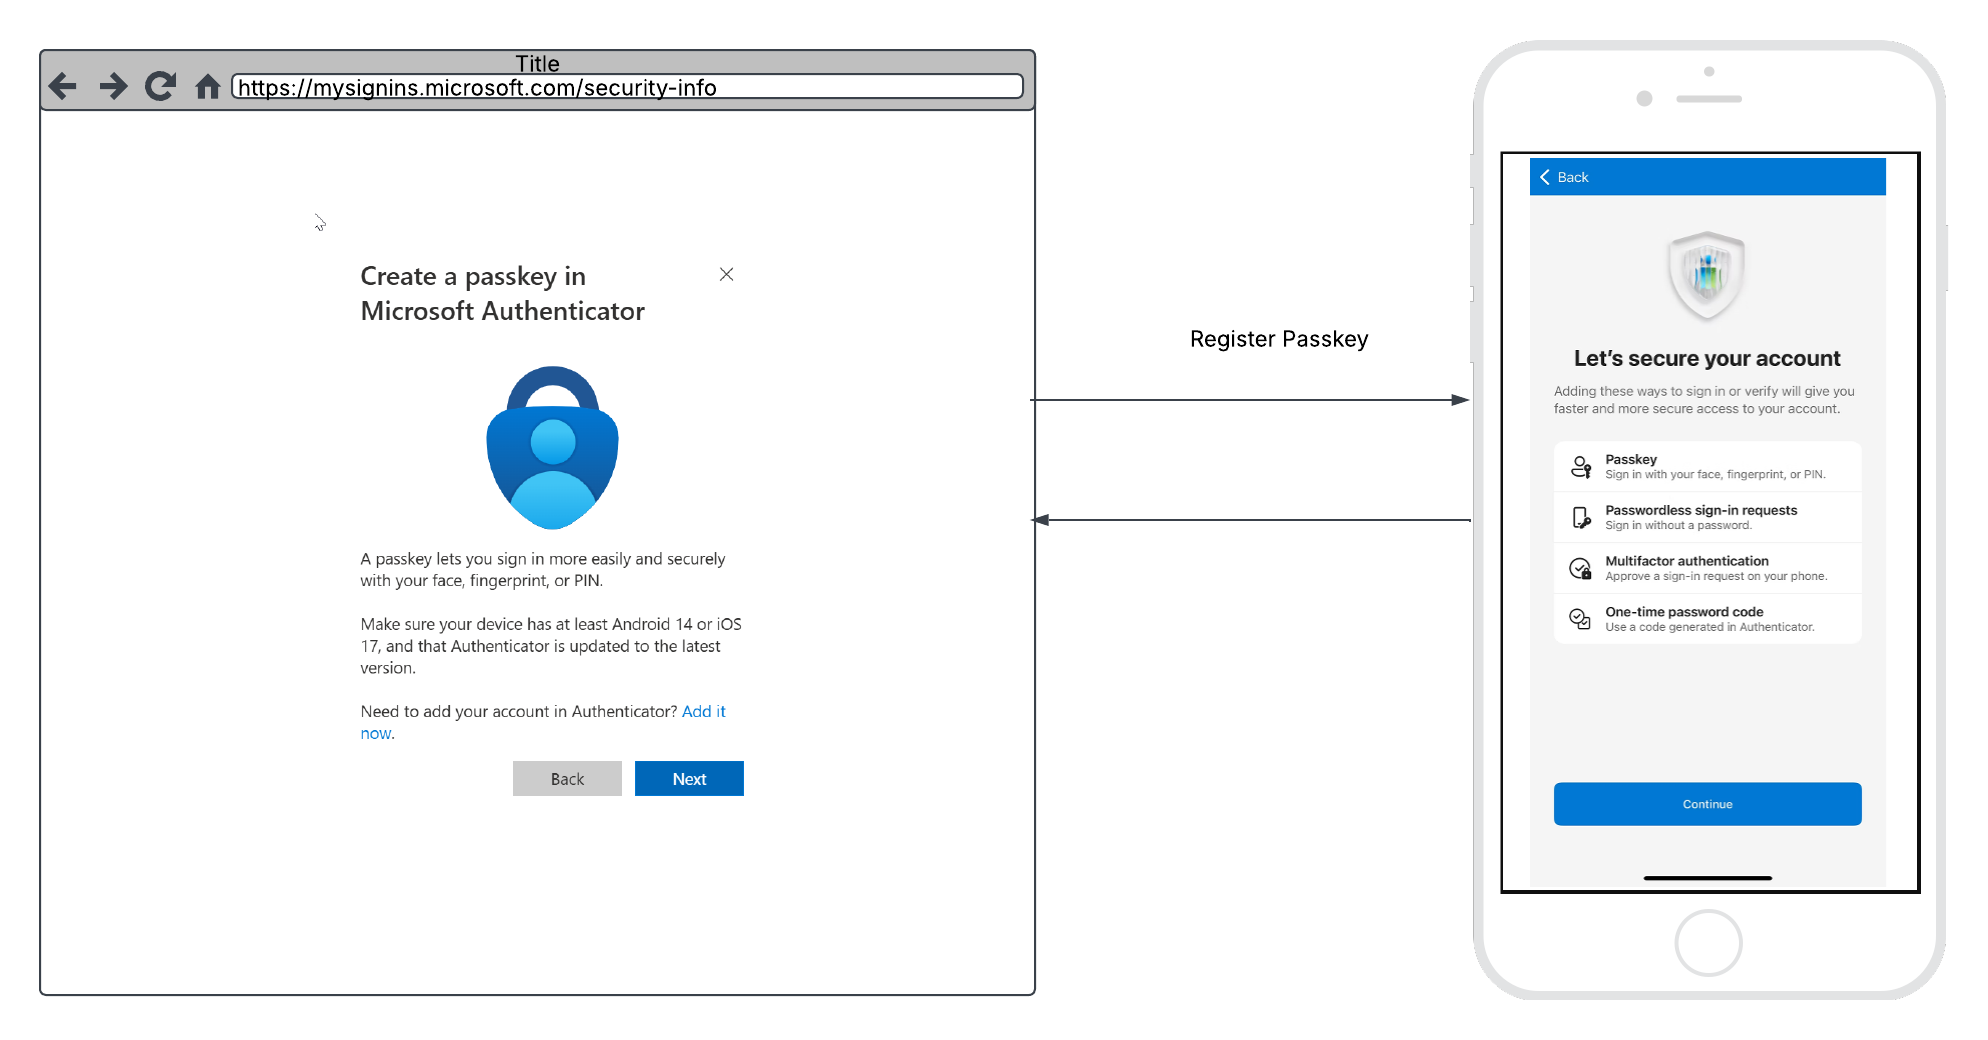
Die sleutel ontgrendel je met je vingerafdruk, gezichtsherkenning of een andere beveiligingsmethode op je toestel. Maar de sleutel werkt uitsluitend voor dat ene account. Hij past niet op het account van iemand anders en geen enkele andere sleutel past op jouw account, zelfs wanneer die andere sleutel zich op hetzelfde toestel bevindt.
Wanneer je vervolgens inlogt, bewijst je telefoon simpelweg: “Ik heb de sleutel die precies op dit slot past.” En je bent ingelogd. Geen wachtwoord meer dat je moet onthouden, raden of dat gestolen kan worden.
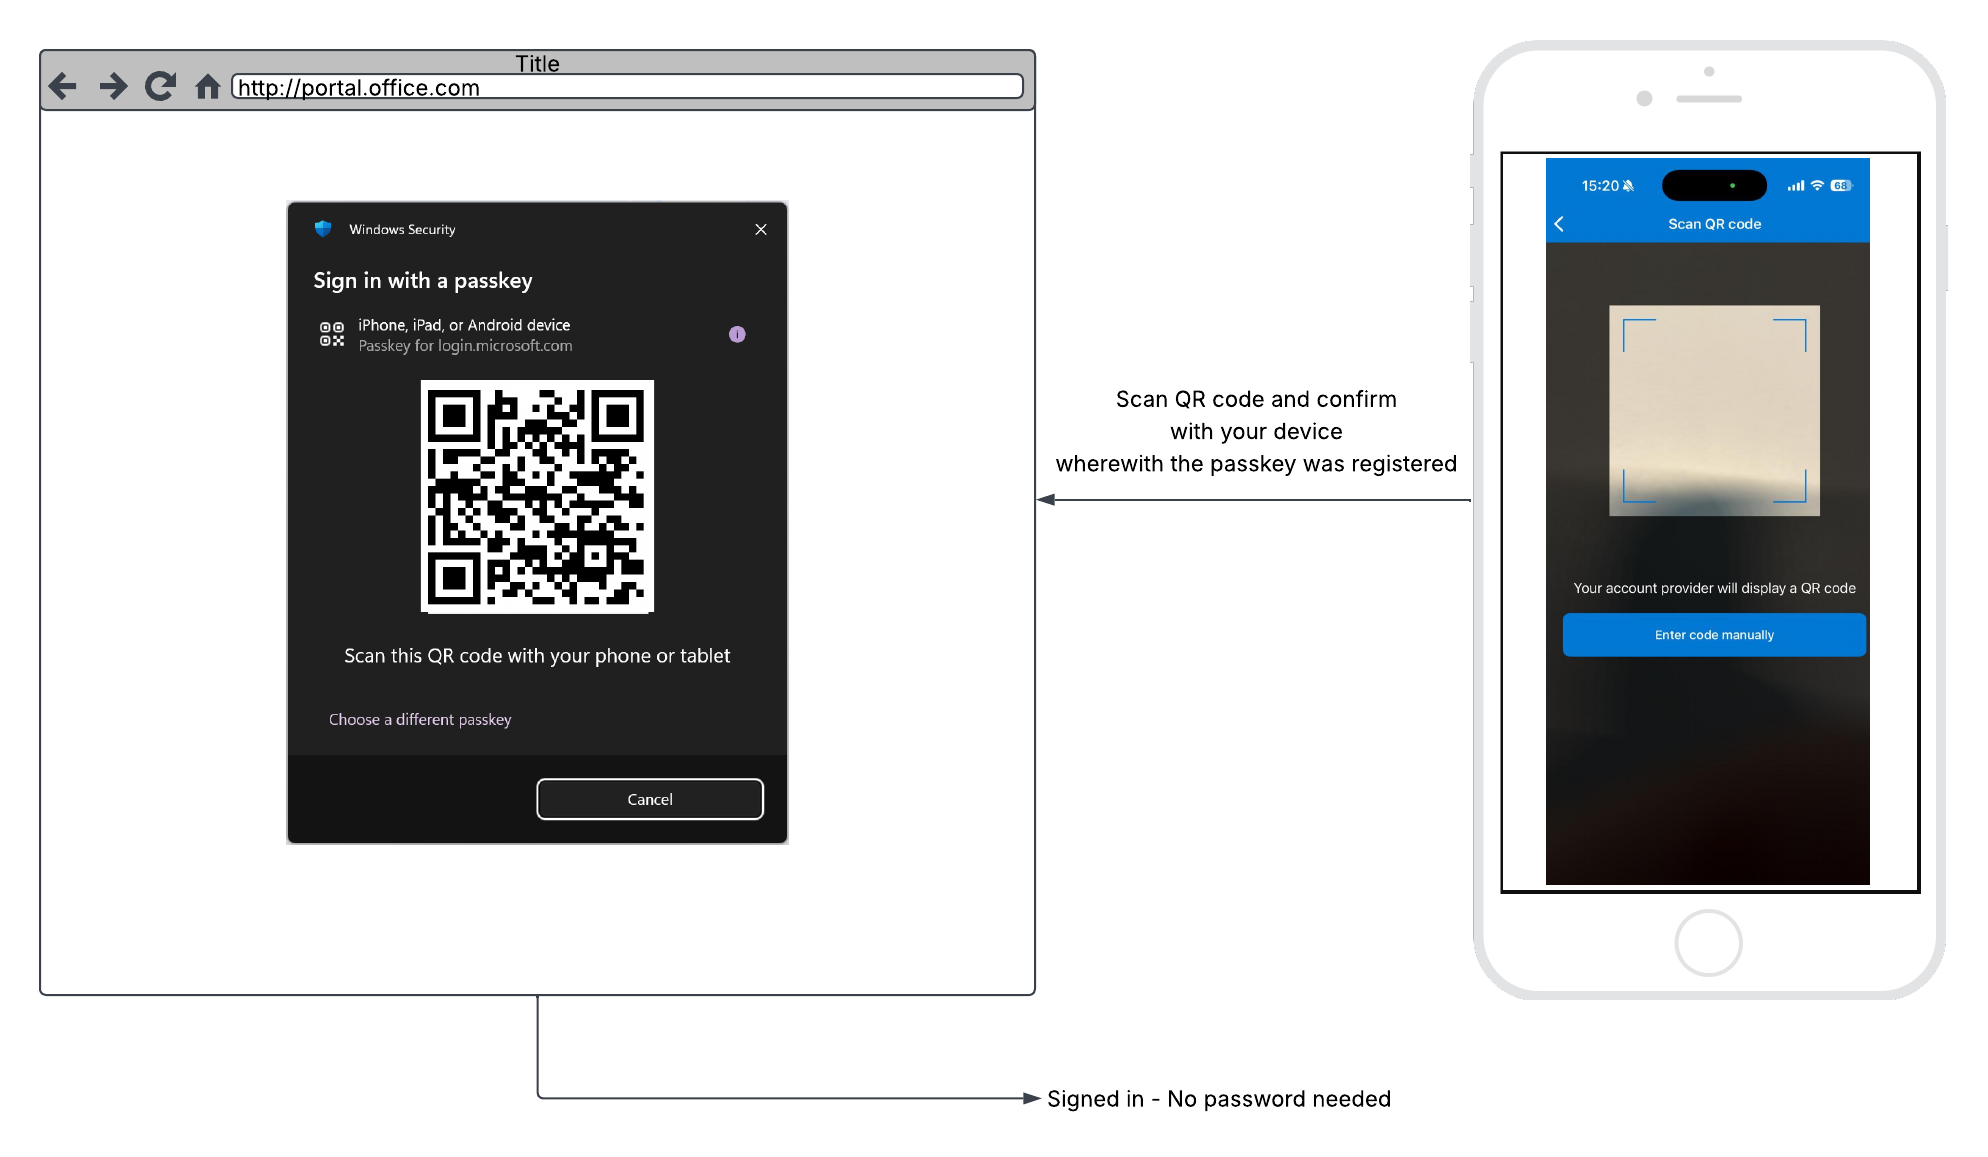
Waarom de koppeling aan je account belangrijk is
Zelfs wanneer een hacker erin slaagt om de database van een website binnen te dringen, vindt die daar alleen de sloten, niet de sleutels.
Er is dus geen sleutel aanwezig die gestolen en opnieuw gebruikt kan worden om toegang te krijgen tot jouw account of dat van iemand anders.
Hoe kan Resilient Security helpen?
De overstap naar passkeys hoeft niet volledig op de schouders van je interne IT-team terecht te komen. We kunnen je ondersteunen bij:
- Het analyseren van je huidige MFA-landschap: we brengen precies in kaart welke gebruikers, groepen en applicaties vandaag nog afhankelijk zijn van sms of spraakoproepen.
- Het plannen en testen van je passkey-rollout: we bepalen samen de juiste combinatie van gesynchroniseerde passkeys, zoals via iCloud Keychain of Google Password Manager, en device-bound passkeys, zoals Microsoft Authenticator, Windows Hello en FIDO2 security keys.
- Het opzetten van een begeleide registratiecampagne: zodat gebruikers hun passkeys tijdig en correct registreren en niet onverwacht met een nieuwe loginprompt worden geconfronteerd.
- Evalueren of je sms en spraakoproepen nog nodig hebt: en indien dat zo is, helpen we je bij het selecteren en configureren van een ondersteunde telecomprovider via de Microsoft Security Store.
- Communicatie en training voor gebruikers: zodat de overgang aanvoelt als een verbetering en niet als een verstoring van hun dagelijkse werking.
Wil je snel inzicht krijgen in waar jouw organisatie vandaag staat en een concreet plan opstellen om ruim vóór de deadline van februari 2027 klaar te zijn?
Neem contact met ons op. We bekijken graag samen met jou de volgende stappen.
Overig NIEUWS

Van reactieve naar proactieve cybersecurity
Van IT-support tot Service Delivery Manager: maak kennis met Dwino